Безопасность государственных информационных систем – это не просто кипа бумаг для проверок, а реальная защита цифровой инфраструктуры от сбоев, утечек данных и многомиллионных штрафов. Когда дело касается требований регуляторов, техническая документация и юридический язык быстро превращаются в непроходимые дебри.
Давайте разберем простыми словами, как устроена государственная информационная система защита информации, что требует закон и как пройти весь путь от первичного аудита до официальной аттестации без лишних затрат.
Что такое ГИС и почему обязательны требования ФСТЭК
Государственная информационная система (ГИС) – это любой цифровой ресурс, база данных или информационный сервис, созданными на основе федеральных законов или законов субъектов РФ для реализации государственных функций и полномочий. Если организация создает, эксплуатирует или обслуживает такую систему, она автоматически попадает под прямой контроль государства.
С 1 марта 2026 года в силу вступил приказ ФСТЭК России № 117, который официально заменил ранее действовавший приказ № 17. Новый нормативный акт установил обновленные требования к защите информации ФСТЭК, сделав основной акцент на практической безопасности, регулярном мониторинге уязвимостей и жестком контроле используемого программно-аппаратного обеспечения.
Главная цель требований – гарантировать, что информация в системе не будет уничтожена, заблокирована, изменена или украдена. Выполнение предписаний регулятора обязательно для всех операторов ГИС без исключения.
Классификация ГИС: как определить класс защищенности
Любая защита начинается с понимания масштаба системы и ценности информации, которая в ней обрабатывается. На этапе проектирования или модернизации системе присваивается один из трех классов защищенности. От этого напрямую зависит, насколько сложный и объемный комплект оборудования и программного обеспечения вам придется внедрять.
1. Класс К1 (Высшая степень защиты)
Присваивается крупным системам масштабного уровня, где нарушение работы или утечка данных может привести к серьезным государственным, социальным или экономическим последствиям.
-
Что требуется: максимально полный набор защитных решений. Включает строгий двойной контроль доступа, обязательное использование средств доверенной загрузки (СДЗ), изолированные контуры и постоянный мониторинг событий в режиме реального времени.
2. Класс К2 (Средняя степень защиты)
Применяется для систем среднего масштаба или систем, обрабатывающих конфиденциальные данные с умеренным уровнем значимости.
-
Что требуется: сбалансированный комплекс мер. Требуются сертифицированные антивирусы, системы обнаружения вторжений, разграничение прав и регулярный контроль целостности данных.
3. Класс К3 (Базовый уровень)
Подходит для небольших локальных систем с минимальными рисками и ограниченным объемом обрабатываемой информации.
-
Что требуется: базовый комплект защиты, закрывающий основные каналы утечки: стандартная аутентификация пользователей, базовое межсетевое экранирование и ведение журналов событий.
Модель угроз безопасности информации: с чего начинается проект
Нельзя защитить систему, не понимая, от кого и от чего ее нужно защищать. Для этого до закупки оборудования разрабатывается модель угроз безопасности информации.
Этот документ – главная точка опоры для всей системы безопасности. При его составлении эксперты анализируют:
-
Архитектуру ГИС. Где физически находятся сервера, как настроена сеть, есть ли подключение к интернету или внешним сервисам.
-
Источники угроз. Кто может атаковать систему – внешние хакеры, конкуренты, некомпетентные сотрудники или злоумышленники внутри компании.
-
Способы атак. Внедрение вредоносного кода, перехват трафика, взлом учетных записей, использование неисправленных уязвимостей в ПО.
На основе этого анализа определяется список актуальных угроз. Если угроза признана актуальной, вы обязаны перекрыть ее конкретной технической или организационной мерой. Формальный подход здесь недопустим: если скопировать модель угроз из интернета без учета реальной сети, система не пройдет аттестацию.
Обязательные меры защиты ГИС: техническая и организационная часть
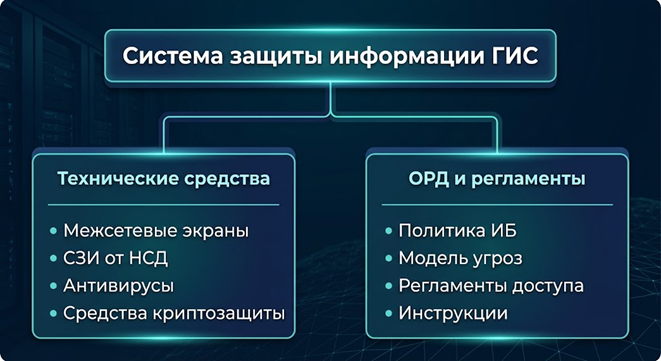
Все меры защиты ГИС делятся на две большие группы: технические решения (программы и приборы) и организационные мероприятия (правила, приказы и инструкции).
Технические меры безопасности
Для реализации технических мер разрешено использовать только средства защиты информации (СЗИ), сертифицированные ФСТЭК России (а при использовании шифрования – средства с лицензией ФСБ).
В обязательный комплект входят:
-
идентификация и аутентификация: каждый пользователь и администратор должен входить в систему только под своими уникальными данными.
-
управление доступом: принцип наименьших привилегий – сотрудник получает доступ только к тем папкам и базам, которые необходимы для выполнения его прямых обязанностей.
-
защита от вирусных угроз: установка сертифицированных антивирусных комплексов с постоянно обновляемыми базами.
-
обнаружение и предотвращение вторжений (IDS/IPS): мониторинг сетевого трафика и автоматическая блокировка подозрительной активности.
-
контроль целостности: защита важных системных файлов и баз данных от несанкционированного удаления или изменения.
-
регистрация событий: автоматическая фиксация всех действий пользователей, входов в систему и ошибок в защищенные операционные журналы.
Организационные мероприятия и документация
Даже самое дорогое оборудование бесполезно, если сотрудники записывают пароли на стикерах. Поэтому организация обязана подготовить полный комплект организационно-распорядительной документации (ОРД).
-
Политика информационной безопасности. Главный документ, определяющий цели и правила защиты.
-
Приказы о назначении ответственных. Назначение должностных лиц, отвечающих за безопасность и администрирование.
-
Регламенты и инструкции. Пошаговые правила управления доступом, резервного копирования, работы с внешними носителями и действий при авариях или хакерских атаках.
Аттестация ГИС: пошаговый план от обследования до получения аттестата
Аттестация – это официальное подтверждение того, что созданная система защиты реально работает и полностью соответствует требованиям приказа № 117. Весь процесс проходит в шесть последовательных этапов.
| Этап | Содержание работ | Итоговый результат |
|---|---|---|
| 1. Обследование и аудит | Сбор данных об инфраструктуре, анализ процессов управления ИБ и оценка текущего состояния сети. | Отчет об аудите ИБ с перечнем слабых мест |
| 2. Проектирование | Разработка модели угроз, формулирование техзадания и подготовка комплекта документов ОРД. | Модель угроз, Технический проект |
| 3. Ввод СЗИ в эксплуатацию | Поставка, установка, тонкая настройка и тестовые испытания сертифицированных средств защиты. | Акты ввода СЗИ в эксплуатацию |
| 4. Сканирование уязвимостей | Проверка сети автоматизированными сканерами на наличие ошибок в настройках и дыр в ПО. | Отчет по уязвимостям и рекомендации |
| 5. Аттестационные испытания | Выездная или дистанционная проверка системы лицензиатом ФСТЭК по утвержденной методике. | Заключение и Протоколы испытаний |
| 6. Выдача документа | Финальное оформление результатов проверки при успешном прохождении всех тестов. | Аттестат соответствия ГИС |
После получения аттестата работа не заканчивается. Оператор обязан обеспечивать техническую поддержку: контролировать работоспособность СЗИ, регулярно проводить инструментальный контроль и актуализировать документы при любых изменениях в системе.
Экономия и миграция: как снизить затраты на защиту
Создание собственной защищенной инфраструктуры требует больших капитальных вложений в «железо» и лицензии. Существует два проверенных способа оптимизировать бюджет:
1. Миграция ГИС в защищенное облако
Перенос части или всей инфраструктуры на серверы аттестованного облачного провайдера (ЦОД). В этом случае провайдер берет на себя выполнение значительной части требований ФСТЭК по защите физических серверов, виртуализации и каналов связи. Это позволяет полностью соответствовать закону без закупки дорогостоящего серверного оборудования.
2. Выделение типовых сегментов
Если у ГИС много однотипных филиалов или подразделений, не обязательно аттестовать каждый объект отдельно. Выделение типового сегмента позволяет применить к новым модулям настройки и средства защиты из уже аттестованной системы (в соответствии с п. 16(3) Порядка, утвержденного приказом ФСТЭК № 77).
Это экономит средства на повторной разработке документации и проведении полного цикла испытаний.
Типичные ошибки и ответственность операторов ГИС
В ходе проверок регуляторы часто выявляют грубые нарушения. Перечислим наиболее распространенные из них.
-
Использование несертифицированных СЗИ. Применение обычного ПО без сертификатов ФСТЭК или с истекшим сроком их действия.
-
Устаревшие базы. Отсутствие регулярных обновлений сигнатур антивирусов и систем обнаружения вторжений.
-
Формальные документы. Скопированная модель угроз, которая не соответствует реальной топологии сети.
-
Расхождение среды. Изменение состава программ на рабочих местах пользователей после проведения аттестации.
-
Забытый контроль уязвимостей. Отсутствие периодического сканирования сети и анализа новых рисков.
Чем грозят нарушения?
Несоблюдение законодательства влечет серьезную административную ответственность:
За нарушение требований по защите информации в ГИС. Штрафы для юридических лиц от 50 000 до 100 000 рублей (ст. 13.12 КоАП РФ).
За утечку персональных данных.Штрафы от 3 до 20 млн рублей (по ч. 12–18 ст. 13.11 КоАП РФ), а при повторных инцидентах – оборотный штраф от 1 до 3% годовой выручки (до 500 млн рублей).
Подведем итог
-
Закон строг. С 1 марта 2026 года приказ № 117 задает жесткие рамки для всех государственных систем.
-
Только сертифицированный софт. Использование несертифицированных СЗИ приравнивается к отсутствию защиты.
-
Документы важны не меньше техники. Модель угроз, регламенты и приказы проверяются регуляторами в первую очередь.
-
Аттестация – это итоговый экзамен. Без получения аттестата соответствия эксплуатация ГИС запрещена законом.
-
Безопасность – непрерывный процесс. Систему нужно регулярно сканировать на уязвимости, обновлять базы и актуализировать документацию.
Грамотно построенная система защиты не только бережет организацию от крупного штрафа или приостановки деятельности, но и гарантирует стабильную, безопасную работу всей цифровой инфраструктуры.
Поможем с организацией защиты информации в вашей организации
Закройте лицензионные риски в рамках открытого бюджета.
Нужна консультация